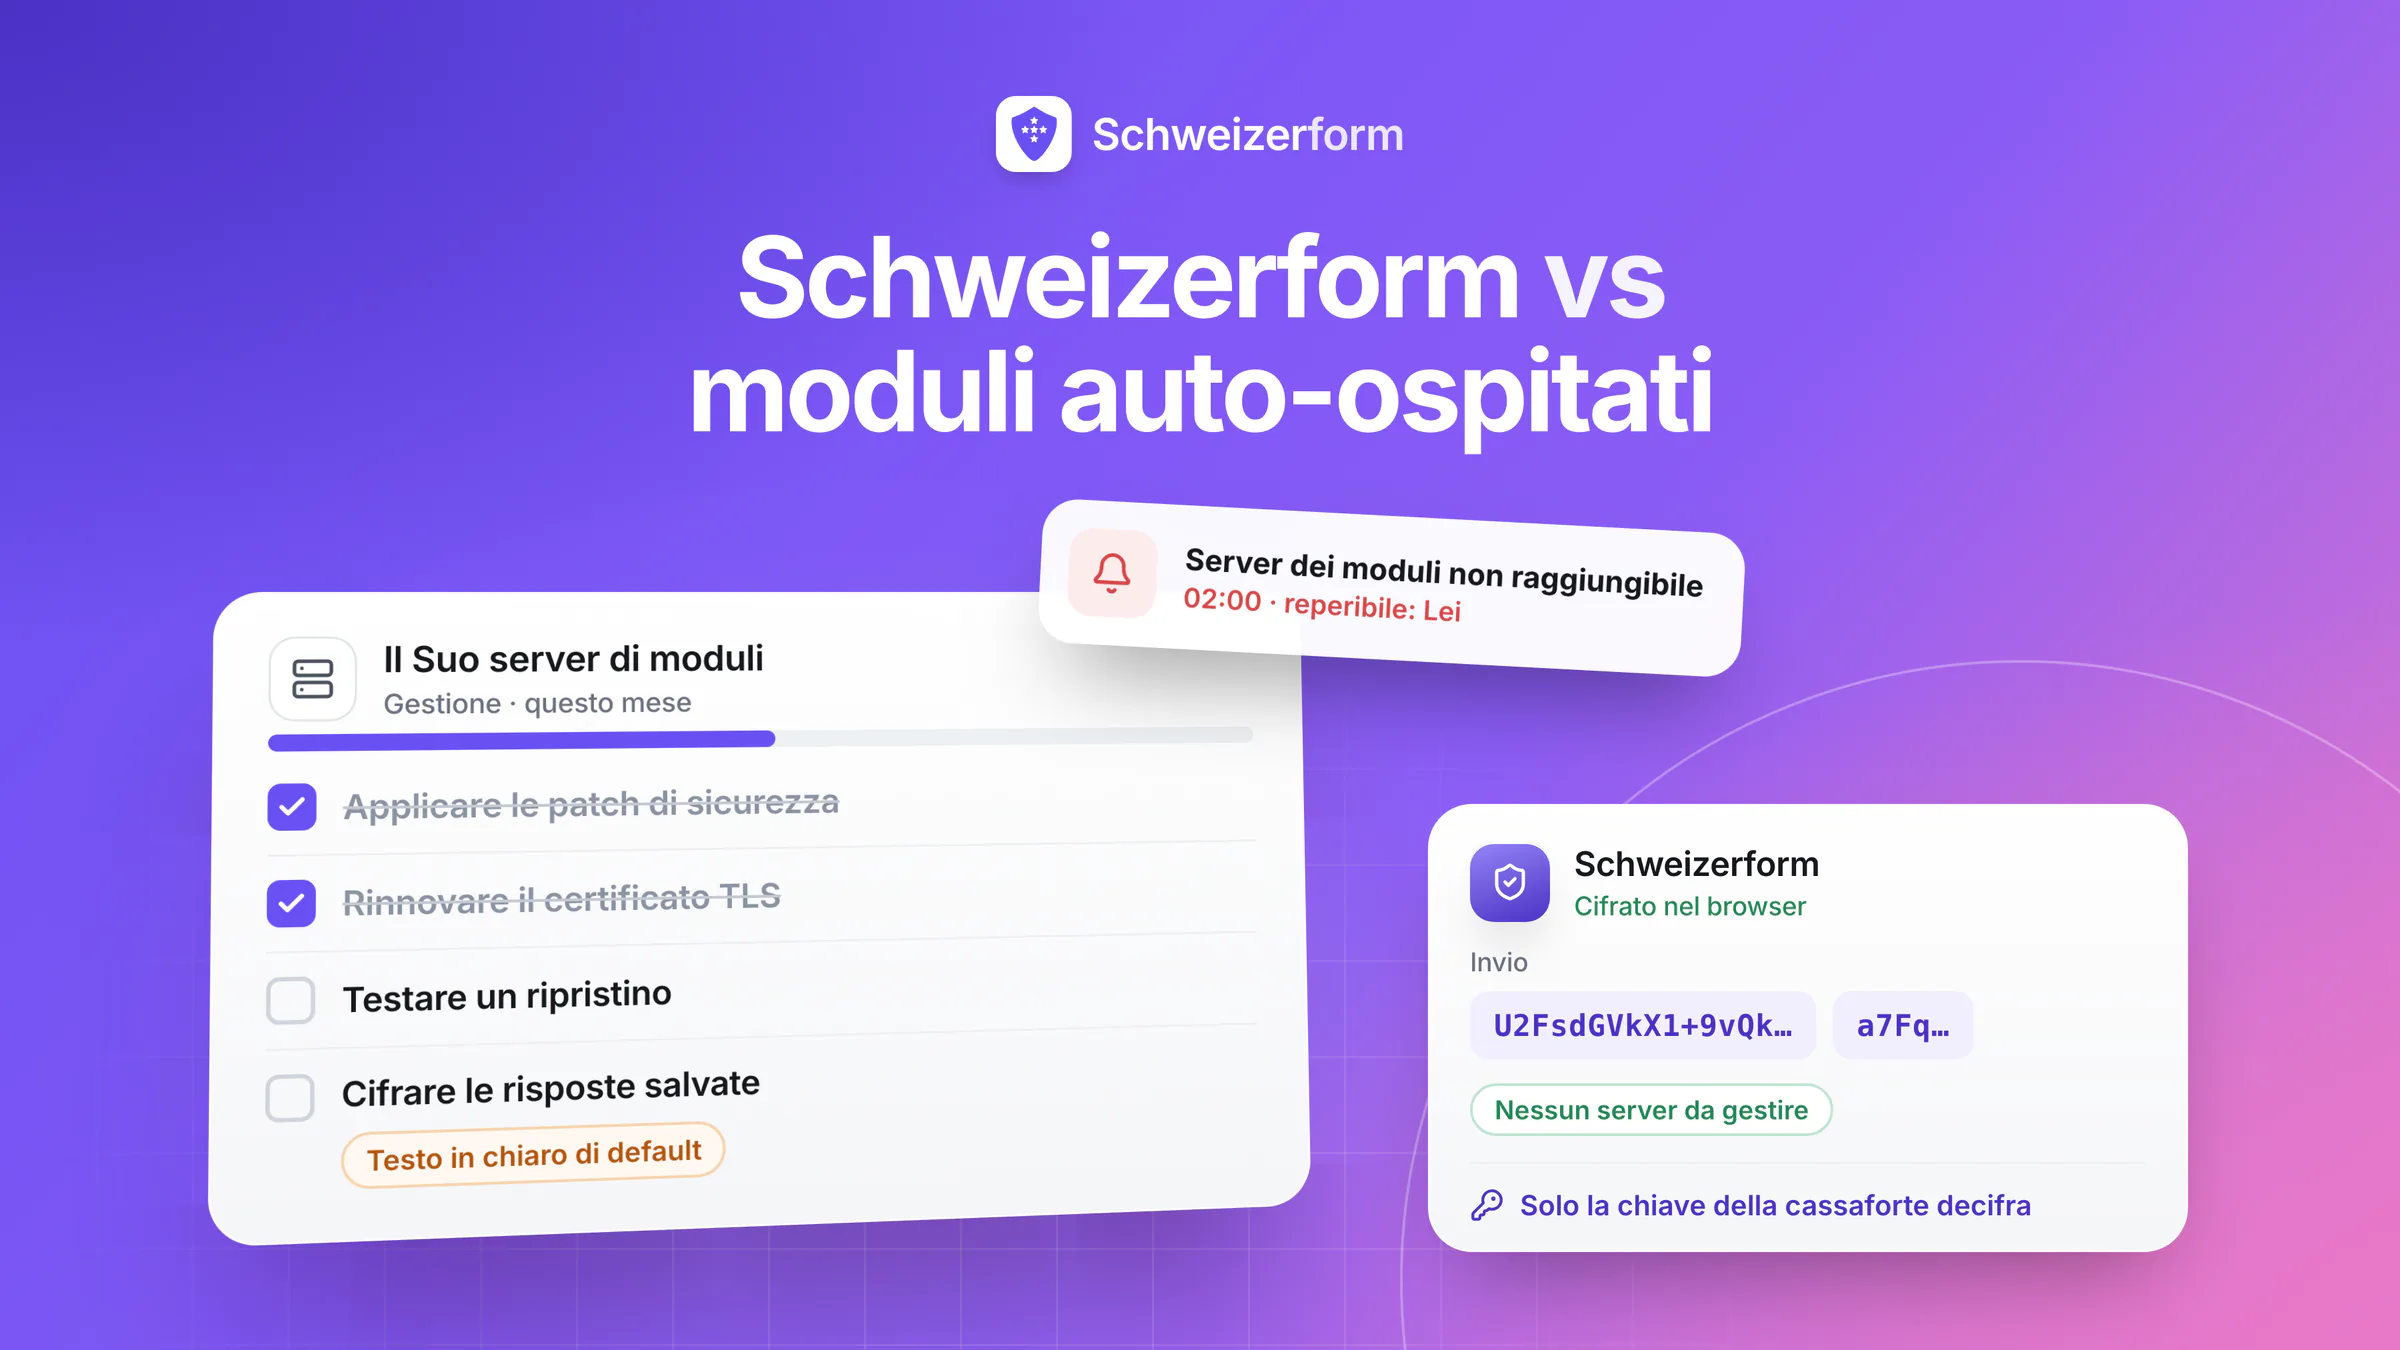
Auto-ospitare uno strumento di moduli open-source — LimeSurvey, Formbricks, OhMyForm, SurveyJS Service o simili — è una scelta difendibile per i team che vogliono il pieno controllo di dove vivono i dati dei rispondenti. La motivazione è di solito chiara: non è il database di nessun altro, non è il termination TLS di nessun altro, non è l'esposizione alle citazioni di nessun altro. Lo gestisci, lo possiedi. Per un certo tipo di acquirente — tipicamente con un team ops interno, solide competenze Linux e una cadenza di patching consolidata — quel compromesso è quello giusto.
Schweizerform è costruito attorno a una scommessa diversa: per la maggior parte dei team, il costo operativo di gestire bene una piattaforma di moduli supera il controllo percepito di gestirla in proprio — e la proprietà che volevano davvero (un vendor che fisicamente non può leggere gli invii) può essere consegnata come servizio tramite la crittografia a conoscenza zero. Hosting in Svizzera, quattro lingue di interfaccia (EN / DE / FR / IT) native, crittografia inclusa in ogni piano. Questa pagina confronta onestamente le due strade, comprese le modalità di guasto che le brochure di solito saltano.
A chi si rivolge questo confronto
CTO, DPO, security lead ed engineering manager che valutano strumenti di moduli open-source auto-ospitati (LimeSurvey, Formbricks, ecc.) rispetto a un SaaS crittografato gestito — in particolare team svizzeri ed europei a cui interessa la sovranità dei dati ma che devono anche essere onesti su chi paga la tassa operativa.
Dove l'auto-hosting vince davvero
Iniziamo da dove la strada auto-ospitata è forte, perché i confronti onesti dovrebbero farlo. Ragioni reali per cui i team scelgono LimeSurvey, Formbricks o un'altra opzione auto-ospitata:
- Controllo totale del piano dati — i Suoi server, il Suo database, la Sua giurisdizione per definizione
- Nessun lock-in del vendor — open source significa che può forkare, auditare, modificare e migrare a piacimento
- Nessuna tariffazione per posto o per risposta — il costo marginale di un modulo in più è di fatto zero
- Personalizzazione profonda possibile a livello di codice sorgente — campi su misura, integrazioni, branding
- Deployment air-gapped o on-premises per ambienti che semplicemente non consentono SaaS in uscita
- Trasparenza di audit completa — ogni riga di codice è ispezionabile, comprese le parti critiche per la sicurezza
Se la Sua organizzazione gestisce già un'infrastruttura di produzione con maturità — patching, monitoring, backup, incident response, gestione dei segreti, rotazione delle chiavi — aggiungere un server di moduli a quella pipeline è lavoro incrementale. La domanda a cui risponde questo confronto è: come appare davvero quel lavoro incrementale una volta che si smette di leggere il README e si inizia a gestirlo?
I costi nascosti che nessuno elenca nel README
Gli strumenti di moduli open-source si installano facilmente. Gestirli in produzione per dati sensibili è un esercizio diverso. Il lavoro non è esotico — è la stessa tassa operativa che ogni sistema auto-ospitato porta — ma viene raramente quotato con precisione quando i team confrontano l'auto-hosting „gratuito" con una bolletta SaaS.
- Infrastruttura: un host indurito, un database gestito, un target di backup, una pipeline di certificati TLS, un CDN se i rispondenti sono globali
- Patching: aggiornamenti applicativi tempestivi, patch OS, upgrade delle dipendenze, triage degli avvisi di sicurezza
- Monitoring: uptime, tassi di errore, spazio su disco, scadenze certificati, schemi di accesso anomali
- Backup e disaster recovery: ripristini testati, copie cross-region, politiche di retention, crittografia dei supporti di backup
- Autenticazione e autorizzazione: SSO admin, accesso basato su ruoli, audit logging, lifecycle per ex dipendenti
- Gestione di segreti e chiavi: dove vive la password del DB, chi può leggerla, come ruota
- Documentazione di conformità: voci di registro che scrive Lei stesso, DPIA quando necessario, runbook di risposta alle violazioni, questionari fornitori che improvvisamente puntano verso l'interno
- Configurazione della crittografia a riposo: l'applicazione tipicamente memorizza in chiaro — deve sovrapporre crittografia disco o DB Lei stesso
- Pen-testing e revisione di sicurezza: test esterni sul Suo stack, non quello di un vendor, a una cadenza che fissa Lei
- On-call: qualcuno ha un pager quando il modulo cade alle 02:00 della notte prima di una scadenza
Il compromesso non detto
Quando auto-ospita, smette di essere cliente di un vendor e diventa titolare E responsabile del trattamento per quel sistema. Ogni promessa che il vendor SaaS faceva nel suo DPA — uptime, SLA di patching, tempi di notifica delle violazioni, postura di crittografia — è ora una promessa che fa a se stesso. La maggior parte del costo del software „gratuito" è l'assenza di quella promessa come compito di qualcun altro.
La sfumatura di crittografia che la maggior parte degli auto-hoster non coglie
C'è un'assunzione popolare per cui „se lo ospito io, i miei dati sono crittografati per default". È di solito sbagliata. LimeSurvey, Formbricks e la maggior parte degli strumenti di moduli open-source memorizzano gli invii in chiaro nel database applicativo. La crittografia a livello di disco o database (LUKS, TDE, pgcrypto Postgres) protegge da un disco rubato — non protegge da un amministratore di database, un bug di SQL injection, un backup sovra-privilegiato o una compromissione del server. L'applicazione può leggere i dati, il che significa che qualsiasi cosa possa parlare con l'applicazione può leggere i dati.
Il design di Schweizerform è diverso: ogni invio viene crittografato nel browser del rispondente prima di lasciare il dispositivo. Il cifrato è ciò che viaggia e ciò che memorizziamo. Non possiamo fisicamente leggere gli invii; un attaccante che viola la nostra infrastruttura non può leggerli neanche lui. Ospitarlo in proprio non Le dà di per sé questa proprietà — costruirla correttamente è un progetto di mesi che pochissimi strumenti di moduli open-source tentano, e quelli che lo fanno comportano i loro costi di integrazione.
Auto-ospitato ≠ crittografato end-to-end
L'auto-hosting decide dove stanno i dati. La crittografia a conoscenza zero / end-to-end decide chi può leggerli. Sono proprietà indipendenti. La maggior parte dei deployment di moduli auto-ospitati eredita solo la prima, e gli operatori sono spesso sorpresi di scoprire, durante il primo audit, che il database è pieno di PII in chiaro.
Confronto fianco a fianco
| Capacità | Auto-ospitato (LimeSurvey, Formbricks) | Schweizerform |
|---|---|---|
| Crittografia end-to-end / a conoscenza zero | Non per default — l'applicazione legge tutti gli invii | Sì — ogni modulo, ogni piano, ogni invio |
| Crittografia a riposo | Quello che configuri (livello disco / DB) | Sì — ma solo cifrato; noi non deteniamo chiavi |
| Giurisdizione di hosting | Dove fai il deploy — interamente Sua scelta | Svizzera — data center svizzeri, nessun sub-processor US per la conservazione degli invii |
| Lingue native dell'interfaccia | Varia per progetto; tradotto dalla community | EN / DE / FR / IT nativi — di prima classe, non tradotti automaticamente |
| Responsabilità operativa | Sua — patching, backup, monitoring, on-call | Nostra — coperta dal piano |
| Time-to-first-form | Giorni-settimane (server, TLS, hardening, test) | Minuti |
| Documentazione di conformità | La scrive Lei (registro, DPIA, runbook violazioni) | Forniamo il lato responsabile; Lei mantiene il lato titolare |
| Lock-in del vendor | Minimo — open source, esportazione completa | Basso — esportazione CSV / JSON standard, nessun formato proprietario |
| Costo per modulo / per risposta | Di fatto zero (dopo l'infra fissa) | Basato su piano; livelli a pagamento modesti |
| Costo totale di proprietà (piccolo team) | Spesso più alto del SaaS una volta contato il lavoro | Abbonamento prevedibile |
| Esposizione a citazioni / accesso legale | Riceve e risponde Lei stesso | Solo cifrato sul server del vendor — la divulgazione produce dati illeggibili |
| Latenza di patch per una CVE critica | Veloce quanto risponde il Suo team | Coordinata da noi, applicata su tutta la piattaforma |
Costo totale di proprietà — uno schizzo realistico
L'auto-hosting viene spesso descritto come „gratuito". Il software lo è. Gestirlo no. Un TCO realistico per un piccolo team con un deployment LimeSurvey o Formbricks auto-ospitato, dimensionato per un carico regolato, ha più o meno questo aspetto — i numeri variano, le categorie raramente.
| Categoria di costo | Auto-ospitato (annuale, indicativo) | Schweizerform (annuale) |
|---|---|---|
| Licenza software | 0 (open source) | Inclusa nel piano |
| Hosting (VM + DB + backup + banda) | ~CHF 600 – 3'000 a seconda della scala | Incluso |
| TLS, monitoring, retention dei log | ~CHF 200 – 800 | Incluso |
| Tempo di engineering (setup + manutenzione mensile) | ~20 – 60 ore/anno a tariffe interne | 0 |
| On-call / risposta agli incidenti | Interno — rotazione pager | Coperto da noi |
| Revisione di sicurezza / pen test annuali | ~CHF 3'000 – 15'000 se fatto bene | Non è una Sua voce di costo — la piattaforma la gestiamo noi. Ce lo chieda per iscritto cosa facciamo qui invece di dare per scontata una cifra |
| Sforzo di documentazione di conformità | ~5 – 20 ore/anno | Ridotto — lato responsabile consegnato con DPA |
| TCO realistico piccolo team | Spesso ben sopra un piano SaaS | Prevedibile, fascia bassa a quattro cifre CHF |
Questi numeri sono indicativi, non un preventivo. Il punto non sono le cifre esatte — è che la voce „tempo di engineering" di solito sovrasta tutto il resto, ed è quella più spesso omessa quando i team confrontano l'auto-hosting „gratuito" con un abbonamento SaaS.
Quando l'auto-hosting è la scelta giusta
- Gestisce già uno stack di produzione indurito e aggiungere un servizio in più è davvero incrementale
- Ha un requisito normativo o contrattuale che vieta esplicitamente qualsiasi SaaS di terzi per il carico
- Ha bisogno di deployment air-gapped o on-premises, non solo di una giurisdizione non-US
- Vuole forkare o modificare il motore dei moduli stesso — tipi di campo su misura, integrazioni profonde, rendering personalizzato
- Ha un team di sicurezza che esegue pen-test interni e una funzione SRE che possiede la piattaforma
- Il costo del lavoro del Suo team è strutturalmente inferiore a un piano SaaS, e la tassa operativa è reale ma gestibile
L'auto-hosting è una scelta di engineering credibile. Non fingiamo il contrario. È solo raramente la scelta giusta per il team mediano che la prende — di solito perché il costo operativo viene sottostimato al momento della decisione e diventa visibile solo sei mesi dopo.
Quando gestirlo da sé smette di convenire
- Vuole la storia di sovranità dei dati (hosting svizzero, niente sub-processor US, il vendor non può leggere) senza gestire lo stack
- Il Suo team è abbastanza piccolo che una superficie on-call in più è costo reale, non rumore
- Vuole crittografia a conoscenza zero out of the box — una proprietà che la maggior parte degli strumenti di moduli auto-ospitati non fornisce davvero
- Tratta dati sanitari, legali, HR, finanziari, di ricerca o di whistleblowing e ha bisogno di una storia di conformità pulita oggi, non dopo sei mesi di costruzione
- Vuole EN / DE / FR / IT nativi nell'interfaccia rispondente senza doverla tradurre da sé
- Vuole costi prevedibili e un singolo punto di responsabilità quando qualcosa cade o un audit chiede
Sono i casi in cui la decisione „comprare" è quasi sempre più economica, più veloce e più difendibile della decisione „costruire e gestire" — anche prima di aggiungere la storia della crittografia.
Un quadro decisionale per acquirenti tecnici
Tre domande di solito decidono la cosa pulitamente:
- 1
Ha un team di piattaforma esistente che gestisce già servizi di produzione?
Se sì, l'auto-hosting è incrementale. Se no, state costruendo un team di piattaforma per supportare un server di moduli — l'economia raramente funziona.
- 2
Ha davvero bisogno della proprietà X, o ha bisogno che qualcun altro sia responsabile della proprietà X?
L'auto-hosting trasferisce la responsabilità al Suo team. Un servizio gestito con un DPA solido e architettura a conoscenza zero trasferisce la responsabilità al vendor con sostegno crittografico. Entrambi sono validi; scelga deliberatamente.
- 3
Sta ottimizzando per il controllo del piano dati, o per la proprietà che i dati siano illeggibili?
Se la prima, l'auto-hosting può andare bene. Se la seconda, il SaaS a conoscenza zero è di solito un percorso più breve che costruire la conoscenza zero da soli.
Obiezioni dei team che fanno self-hosting
„L'auto-hosting è sempre più sicuro"
Solo se gestito a livello alto. Un'istanza LimeSurvey scarsamente patchata con credenziali di default e senza monitoring è significativamente meno sicura di un SaaS gestito con patching tempestivo e un team di sicurezza competente. L'auto-hosting sposta la responsabilità, non la sicurezza.
„Dobbiamo essere sicuri che nessun terzo possa leggere i nostri dati"
È la proprietà che la crittografia a conoscenza zero Le dà, indipendentemente da chi ospita i byte. Con Schweizerform ospitiamo il cifrato ma non possiamo leggerlo; con l'auto-hosting deve costruire quella proprietà nella Sua applicazione, cosa che la maggior parte degli strumenti di moduli open-source non fa per Lei.
„L'open source è più trasparente del Suo codice chiuso"
Punto giusto. Affrontiamo la trasparenza con architettura documentata, revisione di sicurezza di terzi e il fatto che le garanzie crittografiche possono essere verificate lato client — ciò che lascia il browser è cifrato che non possiamo decifrare. È un modello di trasparenza diverso da „leggere tutto il codice", ma è verificabile e non Le richiede di leggere tutto il codice da soli.
„E se Schweizerform chiude?"
L'esportazione standard CSV / JSON è disponibile in qualsiasi momento, e gli invii possono essere decifrati lato client usando la Sua chiave della cassaforte. I dati sono portabili. Prendiamo sul serio le domande di continuità aziendale e documentiamo i percorsi di esportazione e decifratura perché non rimangano teorici.
„Auto-ospitiamo già altri strumenti — cos'è uno in più?"
Spesso corretto. Se il Suo team di piattaforma ha già i muscoli, il costo marginale è piccolo. Sia solo onesto se il carico moduli giustifica il tempo, e se l'applicazione fornisce davvero crittografia a conoscenza zero (la maggior parte non lo fa). Per molti team, la suddivisione giusta è „auto-ospitare le cose che dobbiamo, comprare le cose che possiamo comprare bene".
Self-hosting o Schweizerform
Auto-ospitare LimeSurvey, Formbricks o un altro strumento di moduli open-source è una scelta reale e difendibile. Le dà controllo del piano dati, niente lock-in del vendor e zero costo per modulo — al prezzo di gestire da soli un servizio di produzione. Per team di piattaforma maturi, quel compromesso può essere quello giusto. Per la maggior parte degli altri team, la tassa operativa supera silenziosamente l'abbonamento risparmiato.
Schweizerform offre un patto diverso: hosting svizzero, crittografia a conoscenza zero che la maggior parte degli strumenti auto-ospitati non fornisce di default, UI nativa quadrilingue e un singolo punto di responsabilità — senza pager. Se il Suo team non è nel business di gestire infrastruttura per moduli, la matematica di solito punta in una direzione.
Provi Schweizerform sul piano gratuito — invii crittografati archiviati in Svizzera, crittografia a conoscenza zero, EN / DE / FR / IT nativi — e lo confronti onestamente con il server di staging che stava per indurire.
Avvertenza: Questo confronto è informazione generale e contenuto di marketing, non consulenza legale, di sicurezza o di conformità. I progetti open-source evolvono; verifica la postura attuale di crittografia, i requisiti di hosting e i termini di licenza nella documentazione propria del progetto prima di affidarti. LimeSurvey, Formbricks e altri nomi di prodotti sono marchi dei rispettivi titolari. I dati sui concorrenti sono stati verificati il 25 luglio 2026.